 Owlio
Desconectar tu billetera no revoca permisos de tokens
La conexión, el saldo y el permiso de gasto son registros distintos. Revisa un permiso concreto antes de decidir qué cambiar.
Desconectar tu billetera de un sitio no revoca un permiso de tokens existente. La conexión es un permiso de la billetera; el límite ERC-20 está en un contrato de token. Para impedir que una dirección concreta con permiso de gasto use ese límite, debes cambiarlo en la cadena y comprobar el estado resultante.
Esta guía trata permisos ERC-20 ordinarios en redes EVM. Separa la consulta de una posible transacción. No necesitas frase de recuperación ni clave privada para revisar una dirección pública.
Conexión, permiso y saldo son registros distintos
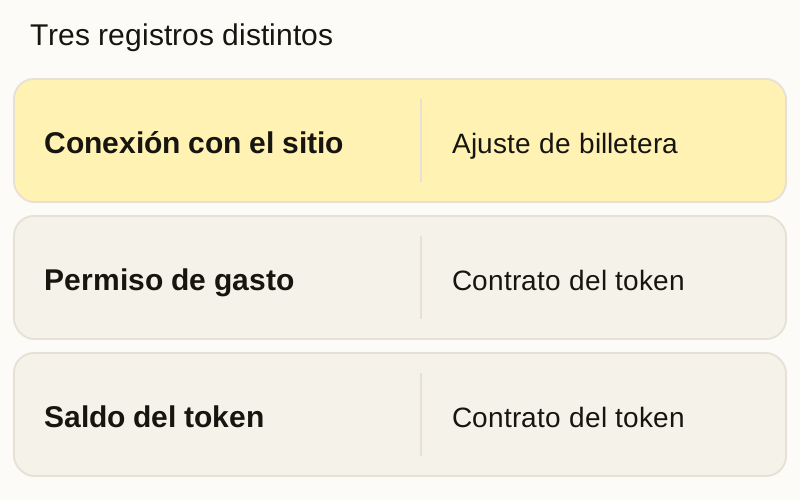
Desconectar elimina la conexión del sitio en tu billetera. No borra datos públicos de la cadena ni modifica contratos de tokens. La guía de MetaMask señala expresamente esta diferencia.
En ERC-20, balanceOf indica cuántos tokens tiene una dirección. allowance(owner, spender) indica cuántos de ese token puede utilizar una dirección concreta con permiso de gasto. Esa dirección autorizada, llamada spender, es a menudo la dirección de un contrato. Su permiso se aplica a ese token en esa red, no automáticamente a todos los activos.
Una dirección autorizada a gastar puede llamar a transferFrom dentro de las reglas del token, el saldo disponible y el límite. No necesariamente recibes otra confirmación de la billetera por cada transferencia. Por eso un permiso antiguo puede importar después de salir del sitio.
Qué cambia una revocación
Imagina una dirección con 25 tokens A y un límite de 100 tokens A para una dirección autorizada. Son dos registros, no 125 tokens. Desconectar deja el permiso activo.
Un approve(spender, 0) ordinario y exitoso fija ese límite en 0. El saldo del token sigue siendo 25, si ninguna otra transacción lo cambia. La comisión de una transacción normal pagada por ti es un gasto aparte en el activo nativo. La explicación de Revoke.cash describe este cambio.
Primero consulta, luego verifica el cambio elegido
- Elige propietario y red. Copia tu dirección pública y selecciona la red donde diste el permiso. La misma dirección
0xen otra cadena tiene otro estado de contratos. Abre el verificador desde su dirección oficial, no desde un enlace en un token o mensaje desconocido. - Consulta sin firmar. La guía de Revoke.cash permite introducir una dirección pública para ver permisos. También sirve un explorador compatible. El servicio ve la dirección consultada y tu IP. Una lista indexada vacía no demuestra que no haya permisos en ninguna red.
- Identifica un permiso. Anota la dirección completa del contrato del token, la dirección autorizada a gastar y el límite actual. Un símbolo conocido o una etiqueta de contrato no bastan. Contrasta el token y la dirección autorizada prevista con información oficial del proyecto. No interactúes con un token desconocido solo porque aparezca en la lista.
- Si decides revocar, revisa la transacción. Para un permiso ERC-20 ordinario, el cambio buscado es cero para esa dirección autorizada. Conecta la billetera que debe firmar solo al hacer el cambio. Comprueba red, contrato y dirección autorizada en la confirmación, además de comisión y saldo nativo. Detente si se pide una transferencia, un permiso con un límite distinto de cero o una firma sin explicación en lugar de la revocación. Nunca introduzcas la frase de recuperación en el verificador.
- Comprueba éxito confirmado y estado actual. Abre la transacción en el explorador de esa red. Una transacción pendiente o fallida no confirma la revocación. Tras el éxito, actualiza el límite del mismo propietario para el mismo token y dirección autorizada: debería ser cero. Un recibo exitoso no basta si el estado previsto no cambió. Si el verificador no muestra el valor actual, el resultado sigue sin verificar.
Revisa por separado otros permisos que decidas cambiar. El resultado describe el permiso elegido en el momento consultado.
Un límite cero no audita toda la billetera
Otros tokens, redes y direcciones autorizadas tienen permisos independientes. Los permisos de operador NFT, Permit2 y las sesiones de billetera necesitan sus propias comprobaciones; estos pasos ERC-20 no los cubren todos. Revocar no revierte transferencias anteriores ni resuelve claves de firma comprometidas.
Algunos tokens admiten permisos firmados según ERC-2612. Una firma permit aún válida y no enviada puede establecer un límite más tarde. Un approve(spender, 0) ordinario no consume su número de secuencia, o nonce. Cero ahora no demuestra que una firma anterior ya no pueda enviarse. No consideres inocua cualquier firma de mensaje ni supongas reglas iguales para todos los tokens.
Qué puede mostrar un rastreador de portafolio
Seguir direcciones públicas con Owlio permite ver activos compatibles sin otorgar permiso de gasto. Quitar una dirección u ocultar un activo cambia la pantalla, no el contrato. Owlio lee datos públicos y no puede revocar permisos por ti. La política de privacidad explica qué proveedores ven la dirección y tu IP.
El total muestra lo que el rastreador encontró y valoró. No indica qué contratos pueden gastar un token. Termina la revisión con propietario, red, token, dirección autorizada y límite actual verificado.
Preguntas frecuentes
¿Desconectar la billetera revoca permisos de tokens?
No. Cambia la conexión de la billetera con el sitio. Un permiso ERC-20 existente sigue en la cadena hasta que se utiliza o modifica según las reglas del token.
¿Puedo revisar permisos sin conectar la billetera?
Puedes consultar permisos compatibles introduciendo una dirección pública en un verificador o explorador. Leer no exige frase de recuperación ni firma. Cambiar un permiso normalmente requiere una transacción firmada y una comisión de red.
¿Revocar un permiso elimina mis tokens?
Poner un límite ERC-20 ordinario en cero cambia el permiso de gasto de la dirección elegida. No transfiere por sí mismo el saldo de tokens. Una transacción normal pagada por ti sigue necesitando el activo nativo de la red para gas.
¿Un límite cero significa que toda la billetera está segura?
No. Solo confirma ese propietario, red, token y dirección autorizada en el momento revisado. Otros permisos, firmas permit aún válidas o claves comprometidas requieren atención aparte. Revocar no revierte transferencias anteriores.